軟考網絡工程師之IPSec網絡工程 構建安全通信的基石
在網絡工程師的軟考中,IPSec(Internet Protocol Security)作為網絡安全的核心技術之一,扮演著至關重要的角色。它不僅保障了數據在公共網絡傳輸中的機密性、完整性和認證性,還廣泛應用于企業VPN、遠程接入等場景。本文將從IPSec的基本概念、工作原理、配置實踐及軟考重點等方面展開介紹。
一、IPSec的基本概念
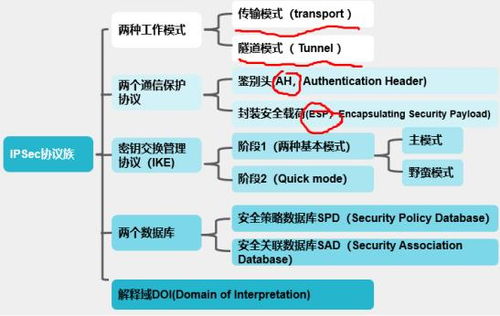
IPSec是一組基于IP協議的網絡安全協議,旨在通過加密和認證機制保護IP數據包的安全。其主要組件包括:
- 認證頭(AH):提供數據完整性和身份驗證,但不加密數據。
- 封裝安全載荷(ESP):提供加密、認證和完整性保護。
- 安全關聯(SA):定義通信雙方的安全參數,如加密算法和密鑰。
二、IPSec的工作原理
IPSec通過兩種模式運作:傳輸模式和隧道模式。
- 傳輸模式:僅對IP數據包的有效載荷進行加密或認證,適用于端到端通信。
- 隧道模式:對整個IP數據包進行封裝和加密,常用于網關之間的VPN連接。
IPSec還依賴IKE(Internet Key Exchange)協議自動協商安全參數和密鑰,簡化了配置流程。
三、IPSec的配置實踐
在網絡工程中,配置IPSec涉及以下關鍵步驟:
1. 定義訪問控制列表(ACL):指定需要保護的流量。
2. 創建變換集:組合加密算法(如AES)和認證算法(如SHA)。
3. 建立安全策略:關聯ACL和變換集,并指定對等體IP地址。
4. 應用策略到接口:在路由器或防火墻上啟用IPSec。
例如,在企業網絡中,通過IPSec VPN連接分支機構和總部,可確保數據傳輸的安全。
四、軟考重點與備考建議
在軟考網絡工程師考試中,IPSec相關知識點常出現在選擇題和案例分析題中。考生需掌握:
- IPSec組件的功能和區別。
- 傳輸模式與隧道模式的應用場景。
- IKE協議的兩個階段(主模式和積極模式)。
- 常見配置錯誤及故障排除方法。
備考時,建議結合模擬實驗加深理解,例如使用GNS3或Packet Tracer搭建IPSec VPN環境。
IPSec是網絡工程師必備的安全技術,通過系統學習和實踐,不僅能夠應對軟考挑戰,還能在實際工作中有效提升網絡安全性。隨著云計算和物聯網的發展,IPSec的應用將更加廣泛,掌握其核心原理至關重要。
如若轉載,請注明出處:http://m.hg34560.com/product/39.html
更新時間:2026-09-09 13:56:42